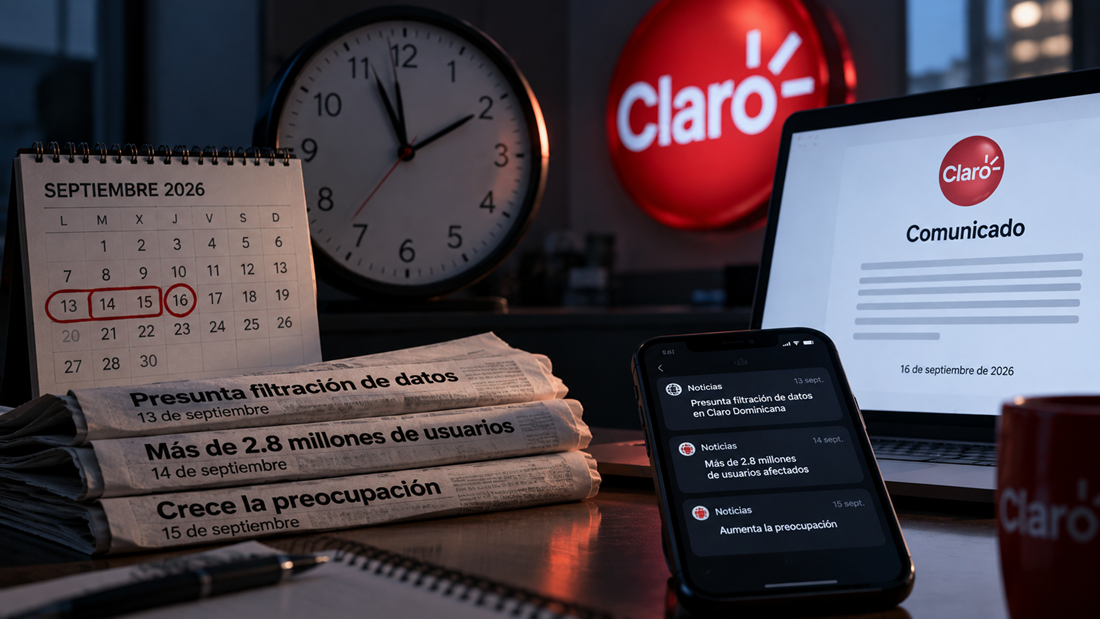
Tres días después del reporte de una presunta infiltración que habría comprometido los datos de 2.8 millones de clientes de Claro Dominicana, vino la compañía a reaccionar, y lo hizo de manera bastante desafortunada: emitió un comunicado vacío, carente de valor y lleno de eufemismos que intentaban minimizar el incidente.
No hubo una disculpa, no hubo resarcimiento, no hubo siquiera recomendaciones concretas para evitar situaciones derivadas de la exposición. El comunicado se limitó, de manera escueta, a admitir que sí hubo acceso no autorizado a datos, pero asegurando que la información comprometida no era suficiente para acceder a las cuentas de los usuarios.
El problema es que esto ignora un punto fundamental: datos como el número de cédula y el número de teléfono, por sí solos, tienen valor y pueden ser utilizados para intentos de suplantación de identidad, ingeniería social y otras modalidades de fraude. Que la información expuesta no permita entrar directamente a una cuenta no significa que carezca de utilidad para quien tenga intenciones maliciosas.
Quizás lo peor es que, después de tres días de silencio, Claro remite a sus propios clientes a su portal para consultar las medidas de precaución que podrían tomar. Es decir, quienes potencialmente resultaron afectados deben ir a buscar por su cuenta una información que debió formar parte esencial del comunicado.
En manejo de crisis, comunicación oportuna y atención a los afectados, Claro Dominicana simplemente se ha quemado.