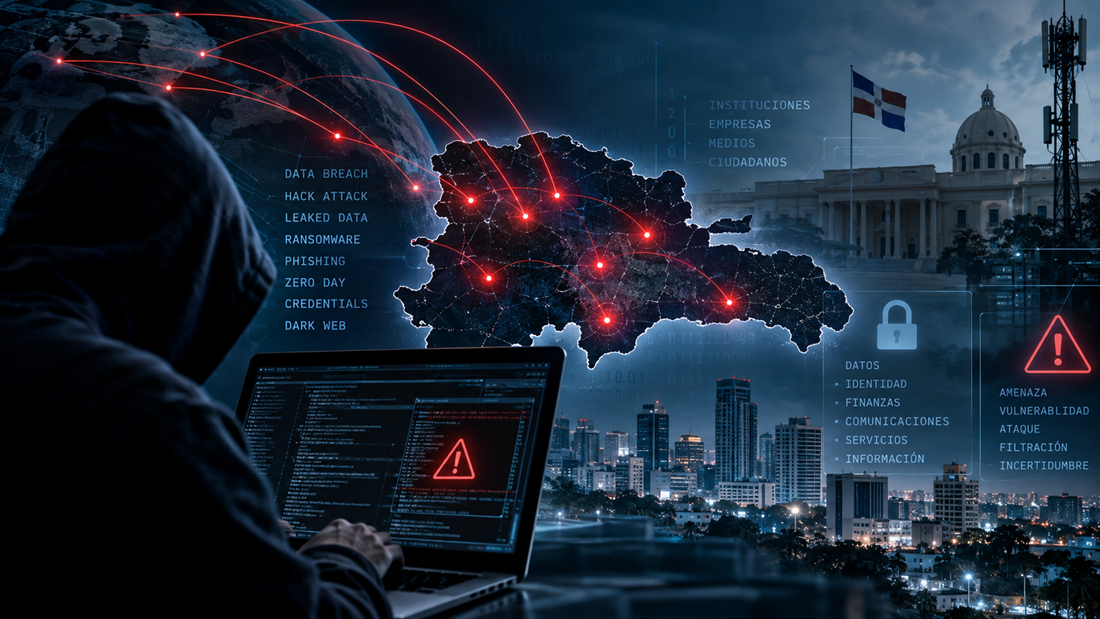
Algo está pasando en el entorno digital dominicano. En cuestión de días hemos acumulado filtraciones confirmadas, supuestas extracciones de bases de datos, alertas sobre sistemas gubernamentales y afectaciones a plataformas de medios de comunicación. Son demasiados episodios concentrados en poco tiempo como para que la pregunta resulte exagerada: ¿República Dominicana está bajo una especie de bombardeo cibernético?
El episodio más contundente hasta ahora es el de Claro Dominicana. Datos atribuidos a la empresa comenzaron a circular en espacios vinculados al ciberdelito y, tres días después del reporte inicial, la compañía reconoció una exposición no autorizada de información de clientes. Después de Claro empezaron a aparecer otros casos: alegaciones sobre información presuntamente relacionada con el Registro Civil, una supuesta extracción de unos 10,000 registros del Sistema Policial de Gestión de Denuncias y una alerta que incluyó el dominio de la Tesorería Nacional dentro de una campaña automatizada que estaría intentando comprometer servidores.
Conviene andar con cuidado en este punto. La JCE ha negado que sus sistemas o bases de datos hayan sido comprometidos. La información atribuida al sistema de denuncias de la Policía tampoco ha sido verificada independientemente y, en el caso de Tesorería, figurar como potencial objetivo de una campaña no significa que esta haya conseguido penetrar sus sistemas. Información auténtica puede provenir de un ataque reciente, pero también de terceros, sistemas antiguos o filtraciones previas.
El panorama dominicano se extiende también a los medios de comunicación. El Día confirmó el hackeo de su cuenta en X. Panorama ha denunciado ataques y afectaciones contra diferentes plataformas digitales, mientras Diario Libre lleva semanas sin acceso a su principal cuenta de Instagram, aunque hasta ahora no ha atribuido públicamente esa situación a un ciberataque. No existe evidencia que permita vincular todos estos episodios ni atribuirlos a un mismo actor.
El contexto internacional tampoco resulta tranquilizador. VECERT, empresa privada estadounidense de ciberseguridad e inteligencia de amenazas, ha alertado sobre una colección masiva de credenciales presuntamente comprometidas para paneles de administración de WordPress correspondientes a organizaciones de diferentes países. Otra alerta, igualmente sin confirmar, recoge afirmaciones de un grupo que asegura haber conseguido acceso a sistemas vinculados al FBI estadounidense. Estamos, como mínimo, ante un período de intensa actividad alrededor del robo de credenciales, accesos y datos.
Para República Dominicana, el peligro inmediato está en lo que puede hacerse con la información que ya circula. Nombre y cédula procedentes de una base, teléfono de otra, correo electrónico de una tercera e información sobre servicios contratados obtenida en otra filtración pueden combinarse hasta construir perfiles bastante detallados, ideales para suplantación de identidad, fraude y ataques de ingeniería social.
El viejo criterio de confiar en una llamada porque la persona conoce nuestro nombre, número de cédula, teléfono o algún producto contratado perdió cualquier utilidad. Las precauciones siguen siendo conocidas: contraseñas diferentes para cada servicio, autenticación multifactor, nunca entregar códigos de verificación y especial desconfianza ante enlaces, llamadas o mensajes que exijan actuar inmediatamente.
La responsabilidad tampoco puede descargarse sobre los usuarios. Empresas e instituciones que almacenan información personal tienen la obligación de protegerla y, cuando ocurre un incidente, investigar rápidamente su alcance y comunicar con claridad qué pasó y qué información resultó afectada. El silencio, los eufemismos y las respuestas tardías sirven de poco cuando los datos ya pueden estar circulando.
¿Está República Dominicana bajo bombardeo cibernético? La información disponible todavía no permite afirmarlo. La cantidad de incidentes, alertas y alegaciones acumuladas en tan poco tiempo sí justifica preocupación y vigilancia. La pregunta que queda es bastante concreta: ¿qué tan protegidos están nuestros datos y qué estamos haciendo ante la posibilidad de que terminen en manos equivocadas?