Dependemos demasiado de la tecnología, pero esta es muy frágil y llegará el día en que nos arrepentiremos de haber tomado este camino.
El inicio de este artículo bien puede leerse como una amonestación o una advertencia muy severa, pero la realidad es que los sustos relacionados con nuestra excesiva dependencia de la tecnología van en aumento, no solo en frecuencia, sino también en escala.
Hemos visto numerosas historias de horror en tiempos recientes, desde el infame apagón en España que paralizó todo en 2025 hasta actualizaciones de software que toman la ruta equivocada y terminan sembrando el caos en aeropuertos, empresas y hasta gobiernos.
La tecnología es un arma de doble filo. Por un lado, es una herramienta muy útil que automatiza procesos, facilita la logística y optimiza operaciones. Por el otro, es una herramienta que puede ponerse al servicio del mal, aprovechando sus propias ventajas para causar daños o, peor aún, para desestabilizar sistemas completos y poner en jaque a medio mundo.
No todos los fallos tecnológicos, sean causados por desperfectos inherentes, descuidos o ataques premeditados, involucran infraestructuras clave (sistemas de transporte, electricidad o agua, por ejemplo) o sistemas particularmente delicados y confidenciales (registros y bases de datos gubernamentales, entre otros). A veces afectan cosas más mundanas, y ahí es donde queda expuesto hasta qué nivel dependemos de una tecnología que es muy frágil y vulnerable.
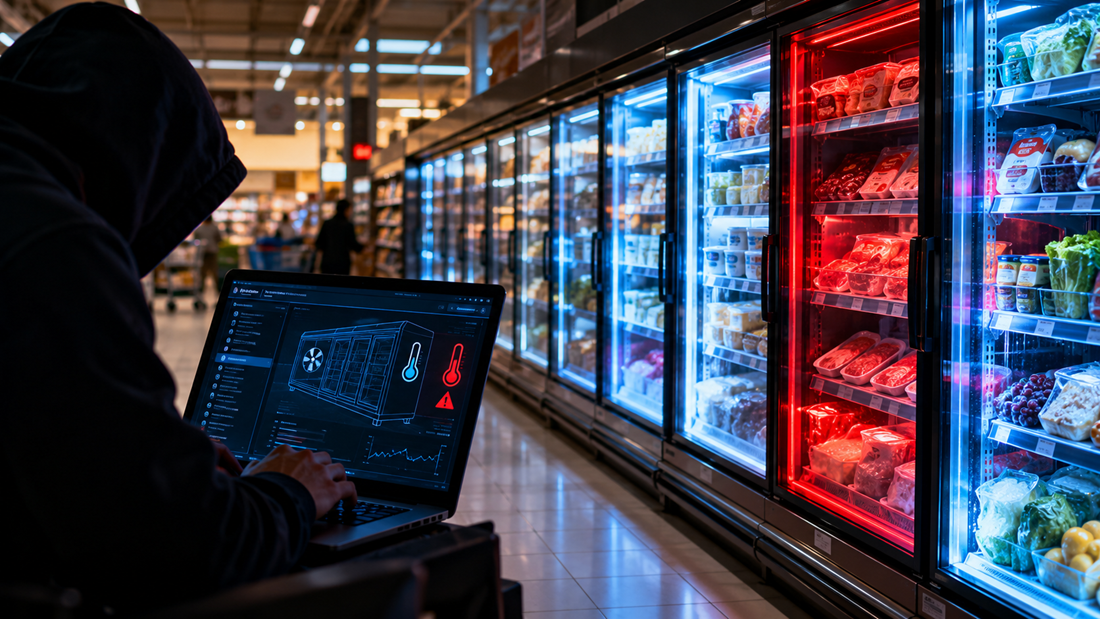
Todo este preámbulo nos sirve para llegar al caso de los supermercados franceses que han sufrido un serio hackeo en estos días, siendo el blanco del ataque los sistemas de refrigeración encargados de conservar los alimentos ofrecidos al público.
En estos tiempos modernos en que vivimos, el manejo de la temperatura de estos refrigeradores no siempre es manual, sino que está controlado y gestionado mediante software especializado, cuya supervisión y mantenimiento pueden estar a cargo de terceros. Conseguir acceso no autorizado a estos sistemas y manipularlos a voluntad puede resultar más fácil de lo que pensamos y, tal como se ha demostrado en infinidad de conferencias de seguridad mediante ejercicios de white hat hacking, a menudo el punto débil está en programas o firmware desactualizados, configuraciones deficientes o equipos expuestos innecesariamente a Internet. En pocas palabras, un simple descuido puede dar al traste con todo un sistema y, en el caso de los supermercados franceses, con una cantidad considerable de comida.
Las víctimas en este caso incluyen establecimientos de Carrefour, Coopérative U, Monoprix y otras cadenas. Entre los fabricantes de equipos y soluciones de refrigeración mencionados en los reportes figuran Danfoss, Copeland y Dixell. No se sabe quién o quiénes perpetraron el ataque, pero, como no se ha pedido rescate ni nada parecido, cabe la posibilidad de que el objetivo fuera simplemente sembrar el caos y hacer daño por aparente diversión. Los ataques no se han limitado a Francia, sino que también se han reportado incidentes en España, Portugal, Bélgica, Polonia y Alemania, aunque no está claro si todos están relacionados.
Se especula que, de alguna forma, los datos de acceso o las interfaces de esos controladores quedaron expuestos en Internet y que por ahí vino el ataque. Que algunas de las unidades afectadas estuvieran desactualizadas o insuficientemente protegidas no sería una sorpresa. La falta de mantenimiento y actualización de estos sistemas es un problema conocido en materia de ciberseguridad, especialmente cuando se trata de equipos que permanecen funcionando durante años sin recibir la misma atención que una computadora o un teléfono.
Lo verdaderamente inquietante de este caso es que estamos hablando de algo tan cotidiano como conservar alimentos. Si un ataque informático puede alterar la temperatura de cientos de refrigeradores y provocar pérdidas económicas considerables, vale preguntarse qué podría ocurrir con otros sistemas de los que dependemos para actividades mucho más delicadas. La respuesta no invita precisamente al optimismo, sobre todo cuando seguimos conectando equipos, automatizando procesos y delegando funciones sin necesariamente reforzar las medidas de seguridad al mismo ritmo.
No se trata de rechazar los avances tecnológicos ni de pretender que podemos regresar a una época en la que todo se hacía manualmente. Se trata de reconocer que hemos construido una dependencia enorme sobre sistemas que pueden fallar por errores humanos, falta de mantenimiento, defectos de diseño o acciones malintencionadas. La eficiencia que tanto celebramos también puede convertirse en nuestra mayor debilidad cuando no existen alternativas, controles adecuados o planes de contingencia.
Quizás el verdadero problema no sea que la tecnología sea frágil, sino que nos hemos acostumbrado a confiar en ella como si fuera infalible. Seguimos incorporándola a prácticamente todos los aspectos de nuestras vidas, muchas veces sin detenernos a considerar qué pasaría si mañana dejara de funcionar. El día que ocurra un fallo de grandes proporciones, podríamos descubrir que hemos sacrificado demasiada autonomía a cambio de comodidad y eficiencia. Para entonces, lamentarnos no servirá de mucho.