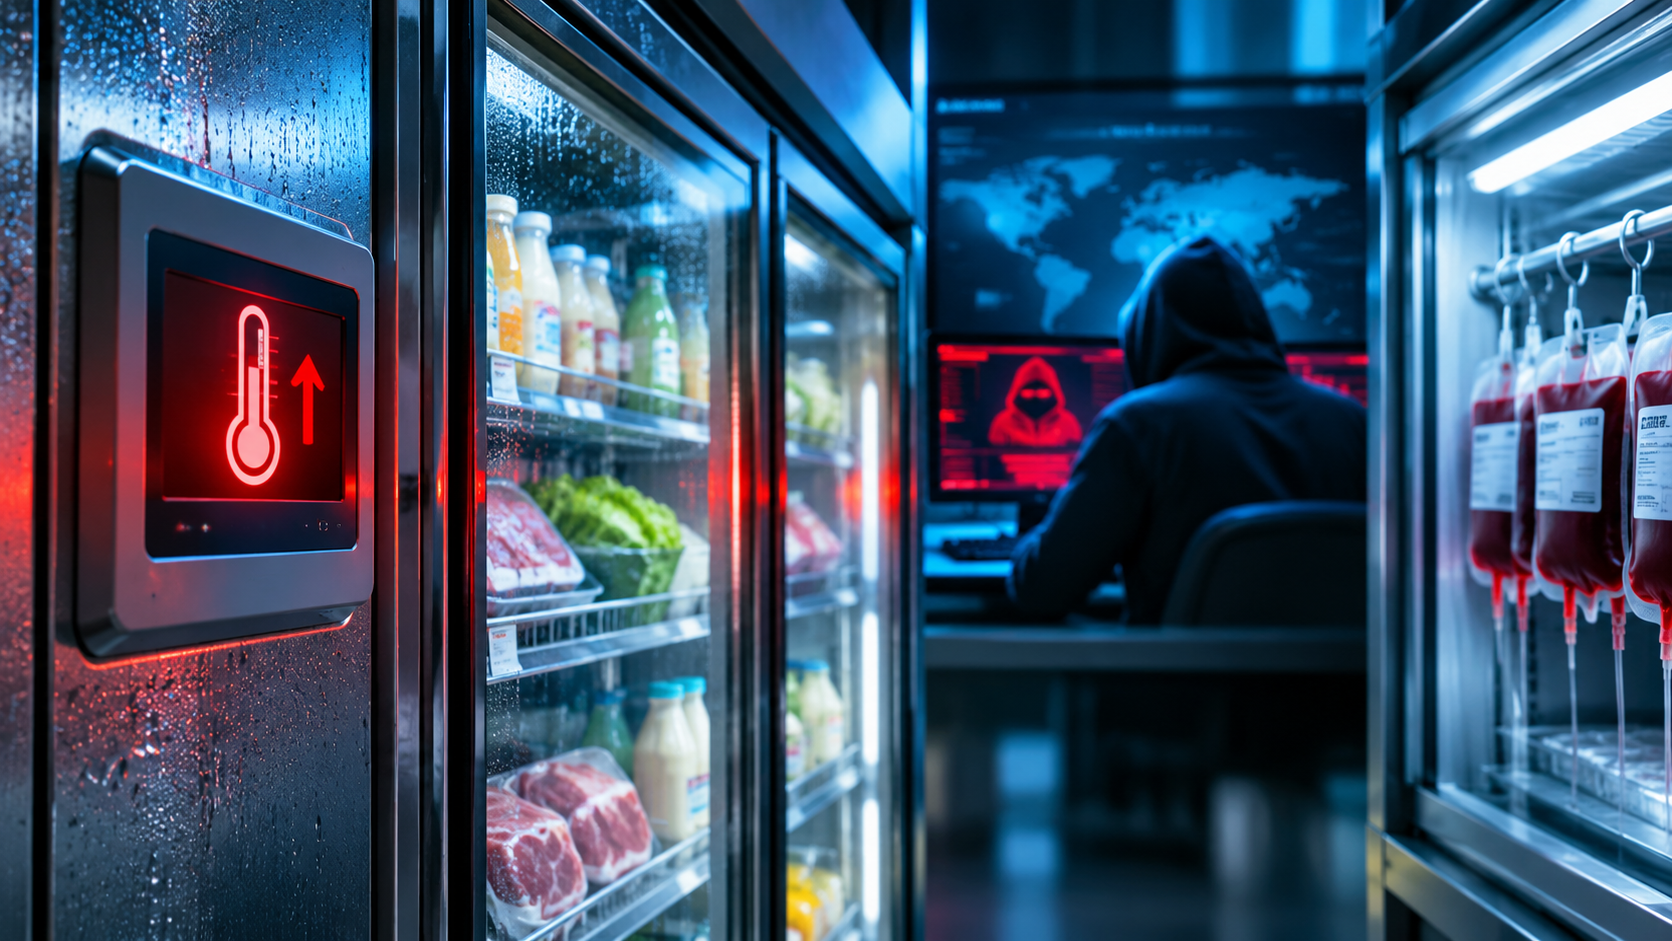
Hace unas semanas fue noticia un insólito ciberataque contra los sistemas de refrigeración de cientos de supermercados franceses. Los atacantes lograron manipular remotamente los controles de temperatura de los equipos, elevándolos en algunos casos hasta 50 grados Celsius y provocando la pérdida de grandes cantidades de alimentos. En aquel momento, el incidente pudo parecer curioso y hasta gracioso, por aquello de que ahora también se hackean refrigeradores. Sin embargo, las cosas han tomado un giro bastante más preocupante.
El pasado 2 de noviembre se reportó una nueva oleada de incidentes similares en supermercados y establecimientos comerciales de Bélgica, Luxemburgo, Países Bajos, Suecia, Finlandia, Estonia, Irlanda, Italia y Portugal. Una vez más, los sistemas de refrigeración fueron manipulados o presentaron alteraciones sospechosas, obligando a numerosos establecimientos a desechar alimentos. Algunos negocios registraron pérdidas importantes y, hasta el momento, no se ha identificado públicamente a los responsables.
Lo que inicialmente parecía un ataque aislado en Francia se ha convertido en un problema que alcanza buena parte de Europa. Resulta particularmente inquietante que los atacantes no estén buscando necesariamente robar información o exigir dinero, como suele ocurrir en muchos incidentes de ciberseguridad. Aquí el daño es físico y directo: destruir alimentos, interrumpir operaciones y generar incertidumbre sobre la seguridad de la cadena de suministro.
La situación adquiere otra dimensión cuando miramos hacia Estados Unidos. El Pentágono investiga una serie de fallos ocurridos en agosto en los sistemas de refrigeración de supermercados ubicados en bases militares. Al menos seis establecimientos resultaron afectados y se perdieron alimentos. Las autoridades consideran la posibilidad de un ciberataque y mantienen contacto con investigadores franceses, aunque todavía no se ha confirmado que estos incidentes tengan el mismo origen.
Pero hay algo todavía más delicado. En Francia, tres instalaciones del organismo nacional encargado de la sangre también fueron afectadas por un ataque contra los sistemas de refrigeración utilizados para conservar plasma. Según informaciones publicadas por la prensa francesa, los atacantes modificaron los parámetros de temperatura de equipos que normalmente funcionan a unos 30 grados bajo cero, programándolos para alcanzar hasta 110 grados Celsius.
Afortunadamente, los mecanismos de vigilancia detectaron las anomalías y permitieron intervenir antes de que se perdieran productos sanguíneos. Es importante aclarar que los 110 grados corresponden a la temperatura que se habría programado, no a una temperatura efectivamente alcanzada. Aun así, la gravedad del incidente resulta evidente. Ya no estamos hablando solamente de alimentos dañados, sino de productos médicos destinados a transfusiones y tratamientos.
¿Cómo hemos llegado al punto de que alguien pueda manipular desde una computadora los sistemas encargados de conservar alimentos o productos sanguíneos? La respuesta está, en buena medida, en nuestra dependencia de equipos conectados, programas antiguos y sistemas de administración remota que no siempre cuentan con la protección adecuada. La tecnología facilita las operaciones, pero también abre puertas que pueden ser aprovechadas por delincuentes.
Hay otro aspecto que merece atención. La repetición de estos incidentes, su alcance geográfico y la naturaleza de los objetivos hacen inevitable preguntarse qué buscan realmente sus responsables. ¿Estamos ante delincuentes que aprovechan vulnerabilidades conocidas o frente a intentos deliberados de provocar inestabilidad? Todavía no hay elementos suficientes para establecer una operación coordinada, pero tampoco podemos ignorar que la destrucción de alimentos y las amenazas a servicios esenciales tienen consecuencias que van mucho más allá de las pérdidas económicas.
A este panorama se suman las recomendaciones de preparación para emergencias que circulan en Europa y Estados Unidos. Las autoridades aconsejan disponer de alimentos no perecederos, agua, medicamentos y dinero en efectivo para afrontar posibles interrupciones de servicios. En Europa se promueve que los hogares puedan mantenerse durante al menos 72 horas sin asistencia externa, mientras que en Estados Unidos existen desde hace años orientaciones similares.
Aunque estas medidas contemplan diferentes emergencias y no constituyen una advertencia de un ciberataque inminente, es comprensible que generen temor cuando coinciden con noticias de ataques a supermercados, instalaciones militares y sistemas médicos. Muchos ciudadanos comienzan a preguntarse qué está pasando, por qué se insiste en prepararse y si existe alguna amenaza que todavía desconocemos.
No podemos afirmar que alguien esté ejecutando una campaña mundial de desestabilización ni que las autoridades estén ocultando información. Pero tampoco podemos restar importancia a lo que está ocurriendo. Si sistemas tan cotidianos como los refrigeradores pueden utilizarse para destruir alimentos o poner en peligro productos médicos, tenemos un problema serio de seguridad que exige respuestas.
Octubre negro terminó, pero noviembre ha comenzado con nuevas señales de alarma. Más allá de quién esté detrás de estos ataques, queda una pregunta incómoda: ¿qué tan preparados estamos para enfrentar una crisis en la que los sistemas tecnológicos de los que dependemos diariamente dejen de funcionar como deberían?