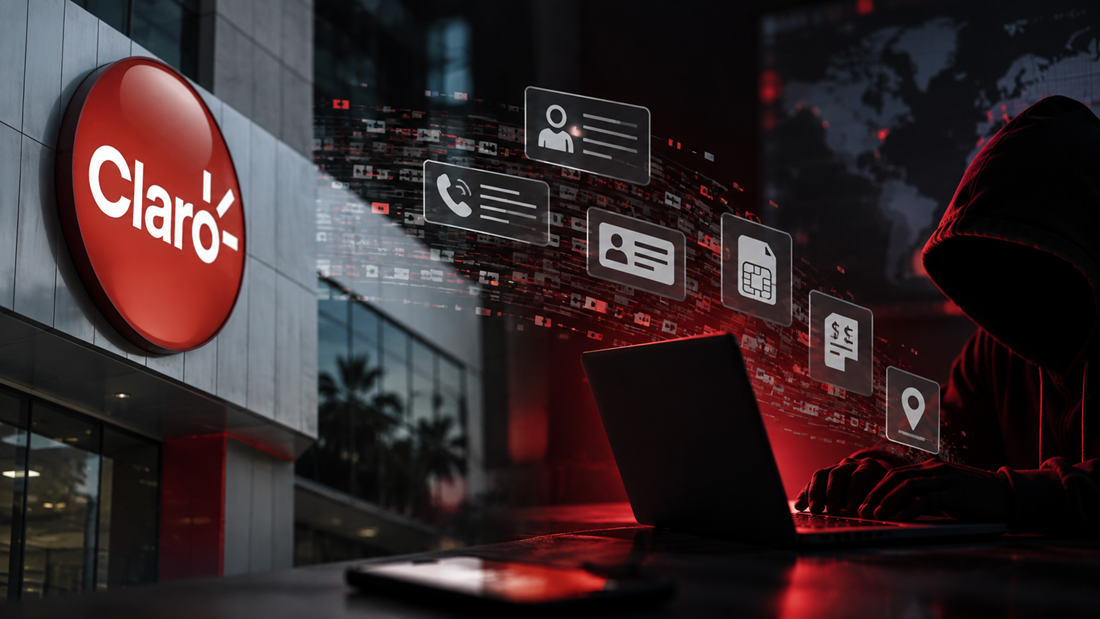
El pasado 13 de septiembre, en medio de la tranquilidad característica de un domingo, se desataron las alarmas en redes sociales con el reporte no confirmado de que Claro Dominicana había sido víctima de una infiltración que habría expuesto los datos de 2.8 millones de usuarios.
El hackeo, reportado inicialmente en X (Twitter) por la cuenta Dark Web Informer, fue atribuido a un usuario denominado jarol1488, quien habría compartido muestras de los datos obtenidos en foros de la dark web.
Los datos presuntamente obtenidos por jarol1488, vinculado además a supuestas infiltraciones de información de entidades gubernamentales en meses anteriores, incluyen suficientes elementos como para construir perfiles detallados de usuarios y facilitar intentos de suplantación de identidad.
Para tener una idea de la profundidad del asunto y de sus potenciales consecuencias, entre los datos supuestamente expuestos figuran números de teléfono, números de cédula, identificadores de tarjetas SIM (ICCID), estados de cuenta, ciclos de facturación, planes contratados, fechas de activación y códigos internos de Claro, entre otros detalles.
Con ese nivel de información es mucho lo que se puede hacer, desde SIM swapping, modalidad que permite apropiarse de una línea telefónica mediante una solicitud fraudulenta de reposición de la SIM aprovechando datos concretos de la víctima, hasta campañas de phishing y smishing mediante falsos mensajes de soporte técnico, problemas con la cuenta o avisos de supuestos premios. Por supuesto, uno de los mayores riesgos sigue siendo la posibilidad de suplantación de identidad.
Si bien la exposición de datos reportada es importante, Claro Dominicana ha sido el gran ausente en todo esto, pues hasta el momento no ha confirmado ni negado públicamente la supuesta infiltración. El caso queda así en una suerte de limbo peligroso, tanto desde el punto de vista de la credibilidad de la compañía como de la importancia que esta parece conceder a informar a sus clientes cuando sus datos podrían estar comprometidos.
Justamente de ahí sale la pregunta que sirve de título a este escrito: ¿nos imaginamos este hackeo? Es un hecho que algo publicado en redes sociales no necesariamente es cierto, pero cuando están en juego los datos de los clientes que sostienen tu negocio, al menos un comunicado negando el caso o, de existir alguna investigación en curso, recomendando medidas básicas de precaución, se hace más que necesario.
Hasta ahora, nada de eso ha ocurrido. El silencio también dice mucho.