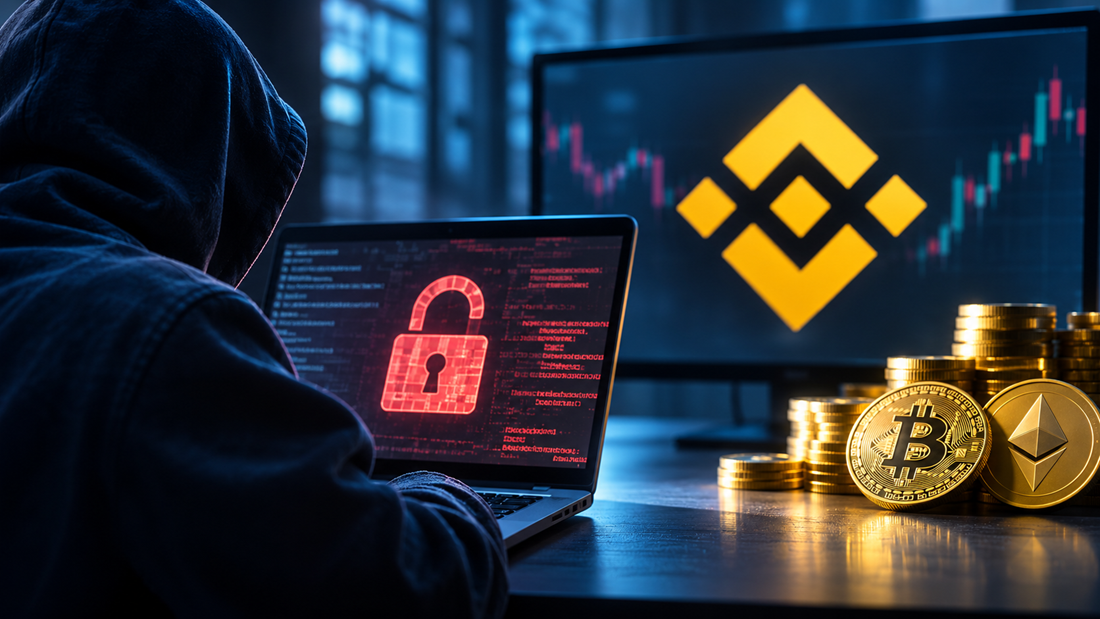
A veces vemos titulares que se nos hacen difíciles de creer o entender, y uno de esos tuvo lugar hace unos días: Binance, el mayor criptointercambio del mundo, sufrió un hackeo que resultó en pérdidas equivalentes a 6.3 mil millones de dólares en apenas 20 minutos.
Estamos hablando de una compañía que maneja tecnología avanzada, desde criptomonedas hasta blockchain y otros sistemas asociados, y por ello es inevitable preguntarnos cómo puede ocurrir un incidente de este tipo a semejante nivel.
La respuesta es más sencilla de lo que cualquiera podría pensar: en materia de hackeos, todo es ahora más fácil, y no solo porque la inteligencia artificial sirve como herramienta de doble filo. Más que eso, estamos en un entorno donde la ingeniería social se facilita por vía de personal distraído, técnicas avanzadas de suplantación de identidad (spoofing) cada vez más convincentes, programas maliciosos estratégicamente escondidos y mala comunicación interna. El primero y el último de los elementos mencionados resultan particularmente letales cuando se combinan, pues ahí se dan condiciones óptimas para pescar en río revuelto. Si a esto añadimos una estructura organizacional de gran tamaño, tenemos la receta perfecta para el desastre.
El caso Binance nos recuerda que el ser humano sigue siendo, en efecto, el eslabón más débil cuando de hackeos y ciberataques se trata. Richard Teng, codirector ejecutivo de la compañía, ha ofrecido a CNBC algunos detalles concretos de cómo ocurrió la infiltración a sus sistemas de billeteras digitales. Lo primero que debemos entender es que la operación de hackeo no duró simplemente 20 minutos. Más bien, este fue el tiempo que tomó ejecutar el saqueo, luego de meses de preparación.
Según relata Teng, la operación inició en junio de este año de manera un tanto inocente: una falsa herramienta de desarrollo y un ingeniero engatusado para que la instalara. Luego vino una falsa operación de reclutamiento de personal para obtener información sensible que permitiera penetrar los sistemas, involucrando a otro ingeniero. El resultado ya lo conocemos.
En un primer momento, las sospechas apuntaron hacia Corea del Norte, país al que se han atribuido numerosos robos de criptomonedas. El FBI llegó a responsabilizar del ataque a un grupo norcoreano, pero no ha presentado públicamente evidencias técnicas concretas que permitan comprobar esa atribución.
Más allá del problema que supone perder activos por el orden de 6.3 mil millones de dólares -que ya han sido repuestos en un 98 por ciento, según informa la compañía-, este hackeo pone en entredicho la reputación y credibilidad no solo de Binance, sino de todo el ecosistema cripto, sobre todo a nivel de seguridad.
Si Binance puede ser víctima de un hackeo usando a su propia gente como anzuelo, queda más que evidente que cualquiera puede ser víctima. En los detalles es que está el diablo, y es así como deberíamos abordar estos casos.