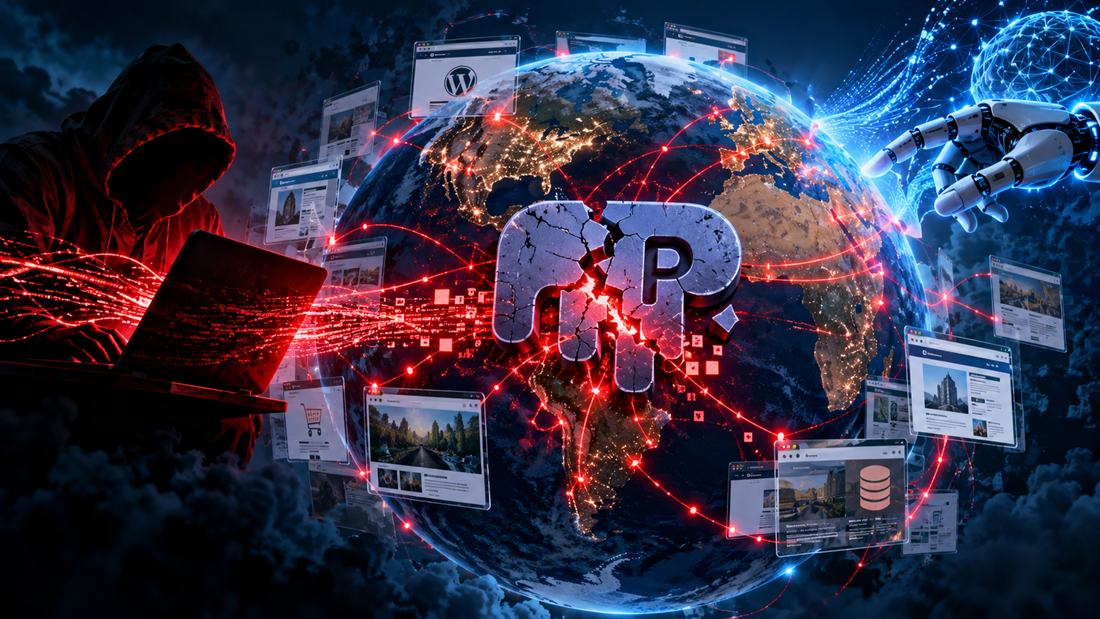
70 por ciento de Internet en riesgo. Eso es lo que se ha venido repitiendo hasta la saciedad a lo largo de este miércoles, aunque la cifra corresponde realmente a la proporción de sitios web que utilizan PHP, no necesariamente a los que están expuestos a estas vulnerabilidades. La alarma surgió luego de que se filtrara el día anterior el dato de que nada menos que dos vulnerabilidades graves habrían sido encontradas en PHP con ayuda de modelos de frontera de inteligencia artificial.
PHP, para quienes no lo conocen, es un lenguaje de programación de código abierto sumamente común, diseñado justamente para el desarrollo web y la creación de contenido dinámico. Está presente a lo largo y ancho de la web, impulsando gestores de contenido y plataformas como WordPress, Joomla y Drupal, además de facilitar la interacción con bases de datos.
Dado su alcance y popularidad, no es de extrañar que la alerta sobre estas dos vulnerabilidades, identificadas como CVE-2026-109618 y CVE-2026-109619 y conocidas conjuntamente como PHP2Shell, haya desatado una alarma casi global, con gobiernos y autoridades ordenando a sus dependencias sacar sus sistemas del aire hasta tanto se apliquen los correctivos de lugar. Tan grave es la situación que organismos como el FBI, la NSA y CISA, entre otros relacionados con seguridad, ciberseguridad e inteligencia, han emitido sus respectivas alertas.
¿Es para tanto realmente? El hecho de que las vulnerabilidades detectadas afecten directamente al núcleo de PHP y puedan permitir la ejecución remota de código sin necesidad de autenticación justifica el grado de alarma que se ha estado viendo, pues por esta vía se pueden hacer muchas cosas: ejecutar código malicioso, modificar contenidos, dirigir a visitantes hacia enlaces falsos para phishing y otras formas de engaño y, por supuesto, robar datos e información confidencial o delicada. También es posible acceder a información sensible almacenada temporalmente en la memoria de los servidores afectados.
Sí, lo que está pasando es grave, pero hay un detalle que resulta un tanto curioso y que a más de uno ha dejado escéptico: los fallos que dieron origen a estas vulnerabilidades estuvieron pululando en el entorno PHP durante más de 10 años sin que se comprendiera plenamente su potencial de explotación. De hecho, uno de los problemas ya había sido identificado en 2024, pero no se había demostrado hasta dónde podía llegar. De repente viene la IA, de la mano de compañías como OpenAI, y permite convertir esas debilidades en ataques funcionales. Dos firmas de ciberseguridad, Calif y Wiz, informaron de sus hallazgos a los responsables de PHP, pero hasta este dato merece una mirada más profunda.
Calif inició su investigación el 30 de julio pasado, utilizando GPT-5.6 Sol como parte de la iniciativa Patch the Planet de OpenAI, y reportó el problema el 11 de agosto. Wiz, empresa perteneciente a Google, hizo su descubrimiento de manera independiente el 19 de agosto, utilizando una combinación de herramientas que incluyó Wiz Atlas, GPT-5.6 Sol y Gemini 4 Argon. Este último modelo tuvo un papel particularmente importante en la identificación de las vulnerabilidades, el desarrollo de pruebas de explotación y la validación de las correcciones. Los responsables de PHP estaban esperando tener las soluciones listas antes de anunciar los hallazgos, pero en redes sociales tenían otras ideas y el asunto terminó filtrándose parcialmente el martes de esta semana, adelantando la divulgación pública y la publicación de los parches al miércoles 21 de octubre.
¿Por qué tanta alarma ante vulnerabilidades que por años estuvieron tranquilamente pululando por ahí? Hay varias posibles respuestas, empezando por el hecho de que su descubrimiento y divulgación dan una enorme ventaja a hackers que siempre andan buscando oportunidades de hacer daño. Una cosa es que un fallo exista y otra muy distinta es que se conozca cómo explotarlo, especialmente cuando la IA permite acelerar y simplificar procesos que antes requerían meses de investigación especializada.
Yéndonos por la vía conspiranoica, podría ser un empujón más a la IA para justificar su desarrollo y la millonada invertida hasta la fecha, con todo y los daños medioambientales y sociales asociados a su existencia. Incluso, podría surgir la sospecha de que algunas de las mismas agencias que hoy dan la voz de alarma hayan pasado años explotando secretamente esas vulnerabilidades para beneficio propio y ahora, sabiendo lo que implican, se apresuren en advertir sobre ellas. Por supuesto, esto último no pasa de ser una especulación sin evidencia que la respalde, pero es parte de las interrogantes que pueden surgir ante una situación de esta magnitud.
Como no hay forma de obtener una respuesta precisa a todas estas interrogantes, solo nos queda cuidarnos ante la situación. Al visitar páginas web, cualquier comportamiento extraño podría ser una señal de problemas, por lo que es mejor salir de ahí y evitar tocar enlaces sospechosos, pues podrían ser un gancho. Quienes manejan páginas y recursos que dependen de PHP solo tienen un camino: verificar si sus sistemas están afectados, aplicar los parches ya disponibles y mantenerse vigilantes ante el panorama actual y venidero. Las versiones corregidas incluyen PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35, mientras que las instalaciones más antiguas requieren especial atención por haber quedado fuera del soporte regular.
Una cosa está clara: si la IA ha logrado sacar a la luz vulnerabilidades que llevaban más de una década ocultas o sin explotarse plenamente, cabe preguntarse cuántas otras estarán esperando a ser descubiertas y si realmente estamos preparados para enfrentar las consecuencias.